日常团队协同处理excel数据时,仅靠内置的手动共享权限设置,往往容易出现配置疏漏、权限粒度不够精细的问题,借助vba代码实现共享工作簿的权限自定义,能大幅提升协同效率,同时降低敏感数据外泄、核心公式被误改的风险。
权限配置的核心基础逻辑
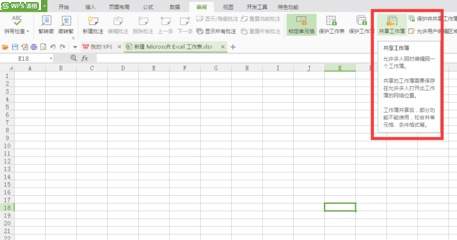
vba实现共享工作簿权限管控,本质是对接excel原生的权限映射体系,并非搭建独立的权限规则。代码运行前首先要校验工作簿的共享状态,若当前为独占编辑模式,需先调用multiuserediting属性切换为多用户共享状态,再对接工作簿的permissions集合对象,将手动操作时的“审阅-限制编辑”“共享工作簿设置”步骤转化为自动化代码流,避免手动配置漏选权限项导致的规则失效。同时vba可自动匹配本地共享文件夹、云端sharepoint空间的账号权限规则,避免不同存储路径下的权限断层。
按角色分配细分权限的实操方法
针对团队常见的录入员、审核员、管理员三类角色,可通过vba实现颗粒度更细的权限划分:对录入员角色,仅开放指定数据录入区域的编辑权限,锁定公式列、汇总行的单元格编辑权限,禁止插入、删除行列的操作;对审核员角色,开放单元格批注、修订记录的编辑权限,限制直接修改源数据的操作;对管理员角色,开放全工作簿的编辑、导出权限。编写时可配合userinterfaceonly参数,让权限规则不拦截vba的自动化操作,同时通过循环遍历域账号列表,批量将对应权限绑定到指定成员账号,无需逐个手动添加权限主体。
常见权限冲突的排查思路
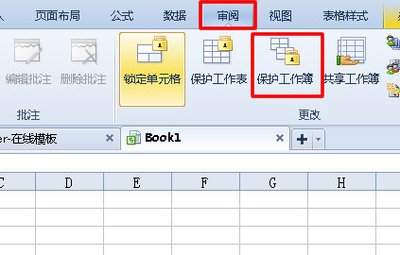
很多使用者配置后发现权限规则不生效,往往是因为几个共性问题:一是权限设置顺序颠倒,需先解锁所有单元格的默认锁定属性,再为对应角色划定可编辑区域,否则所有单元格的锁定规则会覆盖自定义权限;二是未同步服务器端的权限缓存,代码执行完权限配置后,需调用updatefromchangefile方法同步云端共享文件的规则,避免旧缓存覆盖新配置;三是忽略本地文件夹的继承权限,若本地共享文件夹设置了 everyone 可完全控制的规则,vba设置的工作表权限会被上层规则覆盖,需提前在代码中校验文件夹权限层级。
整体来看,借助vba设置共享工作簿权限,可实现权限规则的批量复用,仅需一次代码编写,就能在新成员加入、项目权限调整时快速完成配置,降低日常协同的运维成本。